WordPress-Dateiintegrität überwachen: Änderungen sicher prüfen (2026)
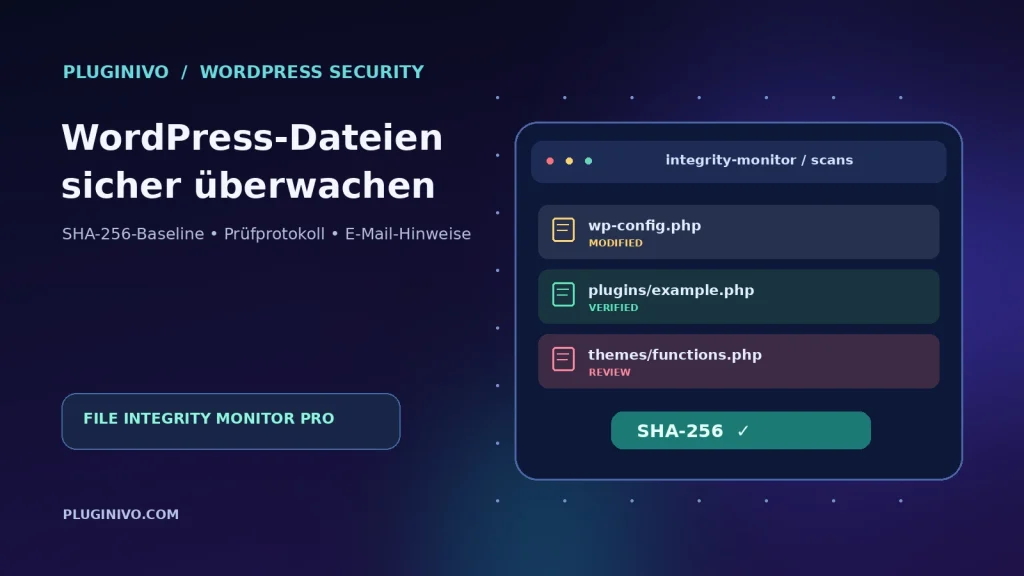
Unerwartete Änderungen an WordPress-Dateien sollte man prüfen – aber nicht jede Änderung bedeutet einen Angriff. Updates, Deployments, manuelle Anpassungen und unbefugte Zugriffe können dieselben Dateien verändern. Entscheidend ist, ob eine Änderung bekannt, dokumentiert und sicher ist.
Bei geplanten Updates hilft Dateiänderungen nach Plugin-Updates prüfen, bevor du unerwartete Dateiänderungen akzeptierst.
Dieser Leitfaden erklärt die WordPress-Dateiüberwachung, SHA-256-Prüfsummen und einen sinnvollen Ablauf zum Prüfen von Meldungen. Die Erkennung einer Dateiänderung ist dabei nicht mit der Entfernung von Schadsoftware gleichzusetzen.
Passendes Plugin: Mit Pluginivo File Integrity Monitor PRO lassen sich Dateiänderungen, einstellbare Prüfintervalle und optionale WordPress-Core-Prüfsummen kontrollieren. Die interaktive File-Integrity-Demo zeigt den Ablauf mit Beispieldaten.
Was bedeutet Datei-Integritätsüberwachung?
Beim File Integrity Monitoring (FIM) werden aktuelle Dateien mit einem zuvor erstellten, als vertrauenswürdig betrachteten Referenzstand verglichen – einer sogenannten Baseline. Das System erkennt, ob Dateien hinzugekommen, verändert oder gelöscht worden sind. Warum das passiert ist, muss anschließend geprüft werden.
Eine SHA-256-Prüfsumme ist ein digitaler Fingerabdruck des Dateiinhalts. Ändert sich der Inhalt, ändert sich mit sehr hoher Wahrscheinlichkeit auch der Hashwert. Ein übereinstimmender Hash beweist jedoch lediglich die Übereinstimmung mit der Referenz, nicht die Sicherheit dieser Referenz.
Welche WordPress-Dateien sollten überwacht werden?
- WordPress-Core: Unbekannte Änderungen an zentralen PHP-Dateien sollten geprüft werden; reguläre Core-Updates verändern oft viele Dateien gleichzeitig.
- Plugins: Neue oder geänderte PHP- und JavaScript-Dateien können aus einem Update, Deployment oder unerlaubten Eingriff stammen.
- Themes: Besonders individuelle Templates, functions.php und andere produktive Theme-Dateien sind wichtige Kandidaten.
- Must-Use-Plugins und Drop-ins: Auch diese Dateien beeinflussen die WordPress-Ausführung und verdienen Aufmerksamkeit.
Upload-, Cache- und temporäre Verzeichnisse ändern sich häufig und können zahlreiche Fehlalarme erzeugen. File Integrity Monitor konzentriert sich auf den überwachten Code; Uploads und Cache-Verzeichnisse sind dort nicht enthalten. Andere Sicherheitsmaßnahmen bleiben notwendig.
Eine zuverlässige Baseline erstellen
- Installation prüfen. WordPress, Plugins, Themes und Administratorzugänge kontrollieren; vor größeren Änderungen ein Backup anlegen.
- Geplante Updates abschließen. Freigegebene Versionen installieren und die Website testen.
- Individuelle Anpassungen dokumentieren. Eigene Theme-Dateien, MU-Plugins und Deployment-Schritte erfassen.
- Referenzstand aufnehmen. Die Baseline ist ein Vergleichspunkt und kein automatisches Sicherheitszertifikat.
- Prüfintervall wählen. Häufigkeit und Benachrichtigungen sollten zur Änderungsrate und den verfügbaren Ressourcen passen.
Eine neue Baseline sollte nicht nur deshalb erstellt werden, damit eine ungeklärte Meldung verschwindet. Sonst könnten unerwünschte Änderungen als korrekt übernommen werden.
Geändert, hinzugefügt oder gelöscht: Meldungen verstehen
| Ereignis | Legitime Ursache | Zu prüfen |
|---|---|---|
| Geändert | Update oder autorisierte Bearbeitung | Release Notes, Änderungsprotokoll, Dateivergleich |
| Hinzugefügt | Neue Erweiterung oder Deployment | Herkunft, Pfad, Rechte, Verantwortliche |
| Gelöscht | Aufräumarbeiten eines Updates | War die Entfernung beabsichtigt? |
Ein einzelner Treffer kann harmlos sein. Mehrere unbekannte PHP-Dateien in unterschiedlichen Verzeichnissen verlangen dagegen eine raschere Untersuchung. Prüfen Sie Dateipfad, Zeitpunkt, Benutzeraktionen und geplante Änderungen.
Checkliste bei einer unerwarteten Dateiänderung
- Meldung und relevante Logs sichern, bevor Dateien ersetzt werden.
- Update-Verlauf, Hosting-Protokolle und letzte Administratoraktionen kontrollieren.
- Geänderte Dateien mit einer verifizierten Originalversion vergleichen.
- Unbekannten Code nicht einfach ausführen, sondern fachkundig prüfen lassen.
- Bei Verdacht auf Kompromittierung Zugriffe absichern und den Incident-Response-Prozess starten.
- Dateien nur aus vertrauenswürdigen Quellen oder geprüften Backups wiederherstellen; Ursache klären.
- Ereignis als geprüft markieren; Referenz nur nach erfolgreicher Verifikation aktualisieren.
File Integrity Monitor PRO unterscheidet zwischen „als geprüft markieren“ und „als korrekt akzeptieren“. Das ist wichtig, weil eine Bestätigung nicht automatisch den ursprünglichen Vergleichsstand ändern muss.
Was bietet File Integrity Monitor PRO?
Das Plugin überwacht WordPress-Core, Themes, Plugins sowie unterstützte MU-Plugins und Drop-ins anhand von SHA-256-Baselines. Dazu kommen manuelle Scans, ein durchsuchbares Ereignisprotokoll und gebündelte E-Mail-Meldungen. Die PRO-Version ergänzt frei wählbare Prüfintervalle und eine optionale tägliche Prüfung von WordPress-Core-Dateien anhand offizieller WordPress.org-Prüfsummen.
Mögliche Intervalle sind etwa 15 oder 30 Minuten, stündlich, zweimal täglich oder täglich. Geplante Prüfungen sind von WP-Cron und Seitenaufrufen abhängig; die eingestellte Zeit ist deshalb keine garantierte Abschlusszeit. Kontrollieren Sie die tatsächlichen Scan-Protokolle.
Baseline-Überwachung und Warnungen sind bereits Teil der kostenlosen Variante. Aktivieren Sie nicht gleichzeitig die freie und die PRO-Edition. Weitere Details finden Sie auf der Produktseite des File Integrity Monitor.
Was das Plugin nicht leisten kann
Ein Hinweis auf eine Dateiänderung ist kein Malware-Nachweis. Die Lösung ist keine Firewall, kein Malware-Signaturscanner, kein Bereinigungsdienst und kein Ersatz für Backups. Auch Konten, Datenbankinhalte und andere nicht überwachte Bereiche können betroffen sein.
Updates, sichere Anmeldungen, minimale Benutzerrechte, Backups und ein Notfallplan gehören weiterhin zum Schutz einer WordPress-Website.
Häufig gestellte Fragen
Werden normale Plugin-Updates gemeldet?
Das ist möglich. Erkannte WordPress-Updates können die betreffende Baseline aktualisieren; manuelle Änderungen und bestimmte Erweiterungen erscheinen weiterhin im Protokoll.
Beweist eine passende SHA-256-Prüfsumme Sicherheit?
Nein. Sie zeigt die Übereinstimmung mit einer Referenz. Diese Referenz muss vertrauenswürdig sein, und andere Angriffswege bleiben möglich.
Funktioniert die Überwachung auch ohne WooCommerce?
Ja. Die Dateiüberwachung ist für WordPress gedacht, WooCommerce wird nicht vorausgesetzt.
Was mache ich bei einer Meldung?
Prüfen Sie zuerst, ob die Änderung autorisiert war. Bei unklaren Ereignissen die ursprüngliche Baseline erhalten und gegebenenfalls qualifizierte Unterstützung hinzuziehen.
Dateiänderungen regelmäßig und nachvollziehbar prüfen
Das Ziel ist nicht, jede Warnung zu vermeiden, sondern jede Abweichung sicher beurteilen zu können. Arbeiten Sie mit einer sauberen Baseline, dem Änderungsprotokoll und verifizierten Originaldateien.
Sehen Sie sich File Integrity Monitor PRO und die Live-Demo an.