WordPress-Dateiänderungen: Eine verlässliche Basis erstellen
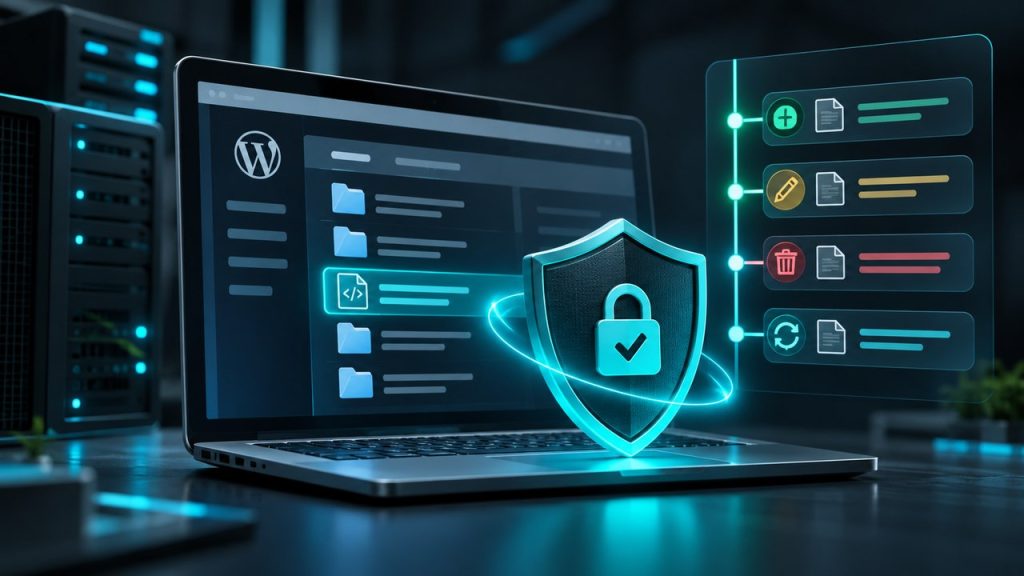
Eine Benachrichtigung über Dateiänderungen ist nur dann hilfreich, wenn bekannt ist, welcher Ausgangszustand vertrauenswürdig war. WordPress-Core, Themes und Plugins werden regelmäßig aktualisiert. Ohne belastbare Referenz können normale Wartungsarbeiten viele unnötige Warnungen erzeugen.
Ausgangszustand nach einer geprüften Aktualisierung erfassen
Kontrollieren Sie zuerst die Funktion der Website, die installierten Versionen und die Wiederherstellbarkeit des Backups. Besteht ein Sicherheitsverdacht, muss dieser vor dem Festlegen einer neuen Referenz untersucht werden.
Eine Dateiüberwachung kann kryptografische Hashwerte erfassen und später vergleichen. Ein abweichender Hash zeigt eine Änderung an, beweist jedoch noch keinen Angriff.
Genehmigte Änderungen dokumentieren
Notieren Sie Datum, verantwortliche Person, betroffene Komponente, alte und neue Version sowie den Anlass. Vergleichen Sie Warnmeldungen mit diesem Änderungsprotokoll.
Auffälligkeiten priorisieren
Unerwartete ausführbare Dateien im Upload-Verzeichnis, Änderungen an Anmeldefunktionen oder unbekannte Administratorkonten verdienen besondere Aufmerksamkeit. Löschen Sie Dateien nicht übereilt; sichern Sie zunächst relevante Informationen.
Referenz bewusst erneuern
Nach geprüften Updates kann eine neue Basis erstellt werden. Akzeptieren Sie Änderungen nicht automatisch als harmlos. Pluginivo File Integrity Monitor PRO unterstützt die Erkennung von Dateiänderungen mit SHA-256-Referenzen und Benachrichtigungen. Ergänzend bleiben sichere Zugänge, Updates und getestete Backups wichtig.
Dateiänderungen richtig einordnen
Eine Warnung über geänderte Dateien ist zunächst ein Prüfanlass und kein Beweis für einen Angriff. Vergleichen Sie den Zeitpunkt mit Updates, Deployments und Administratoraktionen. Notieren Sie den genauen Dateipfad und ob eine Datei hinzugefügt, verändert oder gelöscht wurde. Ist die Ursache unklar, sichern Sie den aktuellen Zustand und prüfen Sie Zugriffsprotokolle, bevor Sie eine neue Baseline akzeptieren.
Halten Sie Änderung, Verantwortliche, Ursache und Entscheidung nachvollziehbar fest. Bestätigen Sie unbekannte Dateien nicht nur deshalb als vertrauenswürdig, damit die Warnung verschwindet. File Integrity Monitor erkennt Abweichungen von einer Referenz, ersetzt jedoch weder einen Malware-Scanner noch eine Firewall. Geplante Prüfungen können zudem von WP-Cron abhängen.
Nächster Schritt: File Integrity Monitor PRO bei Pluginivo ansehen oder die Dokumentation lesen. Die Ergebnisse hängen von den Einstellungen und den Daten Ihres Shops ab.